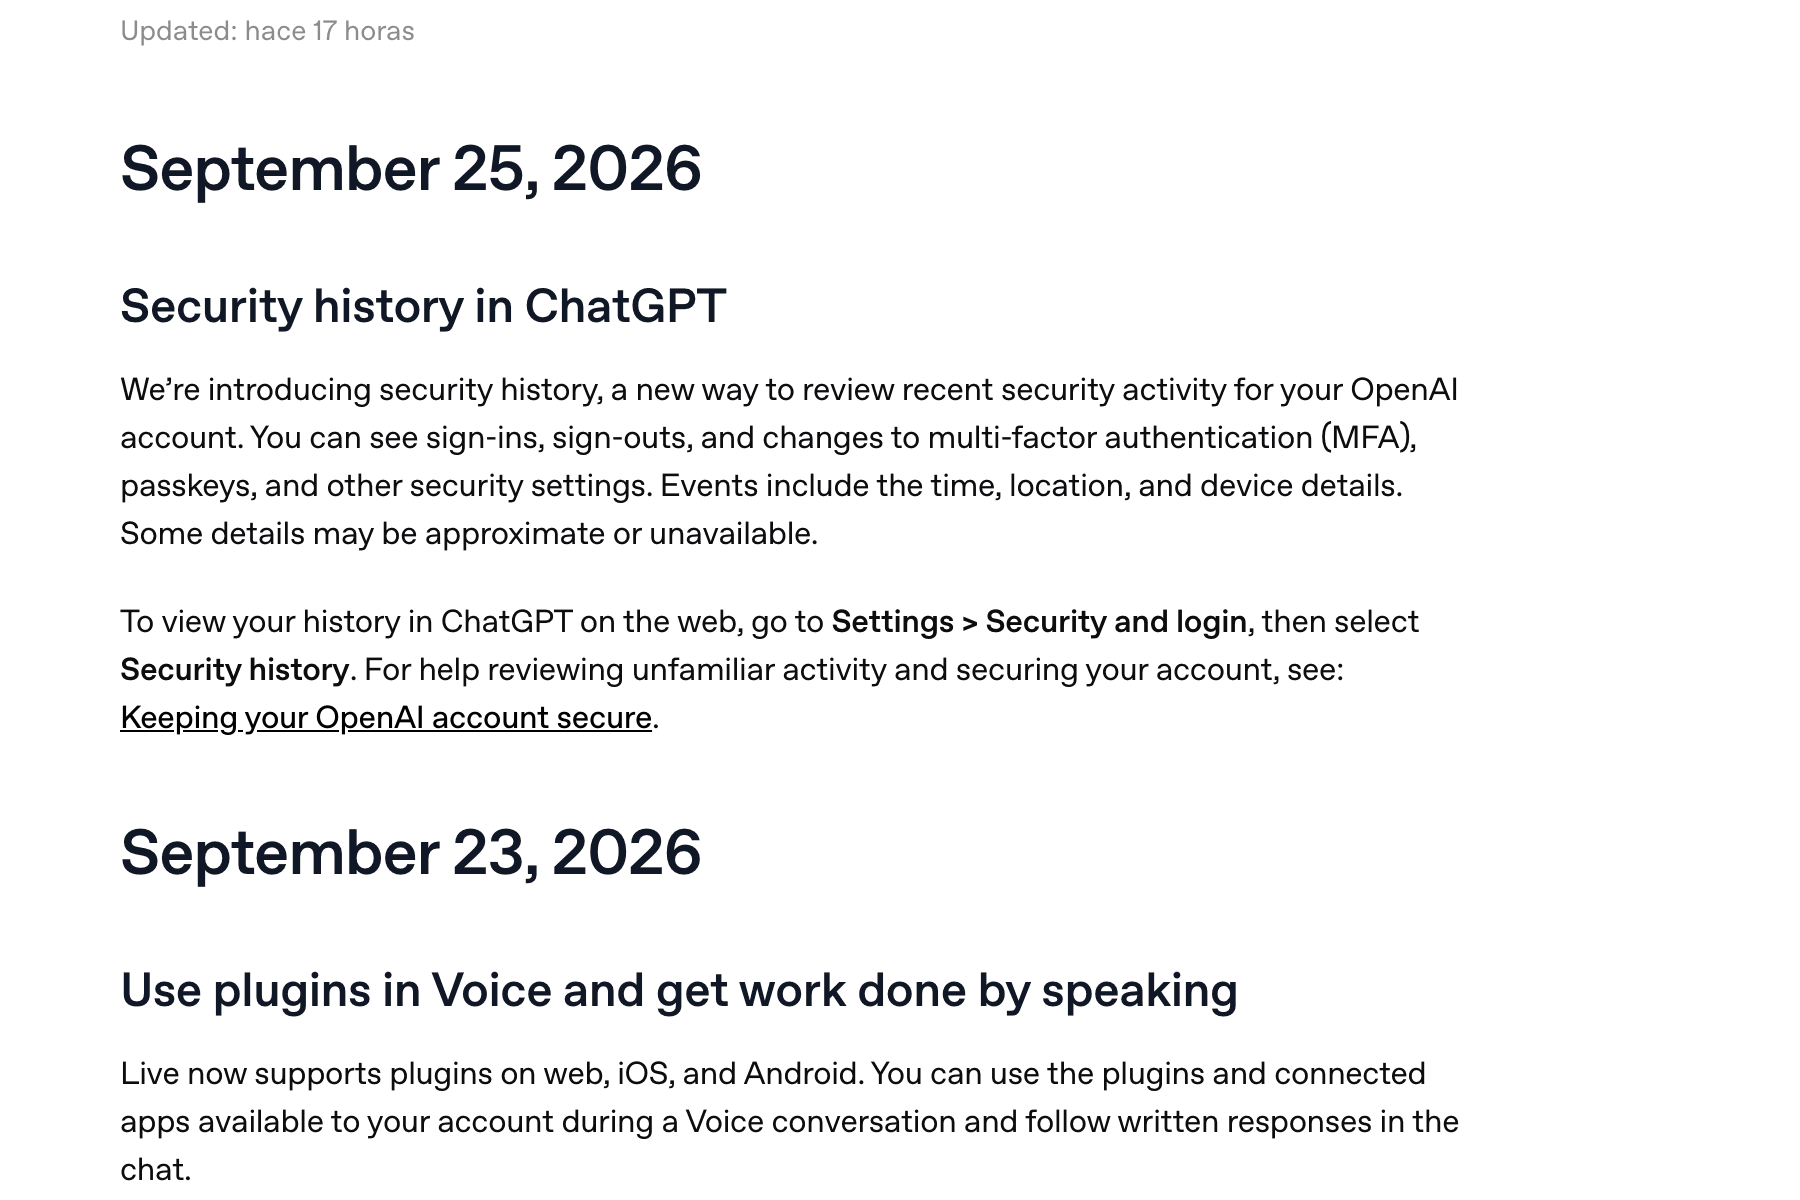
OpenAI añadió el 25 de septiembre de 2026 el historial de seguridad a ChatGPT: un listado de los inicios y cierres de sesión de tu cuenta y de los cambios en tus ajustes de seguridad, con hora, ubicación aproximada y datos del dispositivo. Se abre desde la web. Para un negocio con una sola cuenta compartida es útil para detectar una entrada rara, pero no dice qué persona del equipo la hizo.
Qué ha cambiado exactamente
El cambio está publicado en las notas de versión de ChatGPT del Centro de Ayuda de OpenAI, bajo el epígrafe del 25 de septiembre de 2026. La función se llama «Security history» y OpenAI la describe así, en traducción propia: una nueva forma de revisar la actividad de seguridad reciente de tu cuenta de OpenAI, donde puedes ver inicios de sesión, cierres de sesión y cambios en la verificación en dos pasos, en las claves de acceso y en otros ajustes de seguridad.
La ficha de ayuda Keeping your OpenAI account secure, que OpenAI actualizó el mismo día, añade un evento que la nota de versión no menciona: los cambios de contraseña. Su lista completa es inicios de sesión, cierres de sesión, cambios de contraseña y cambios en la verificación en dos pasos, en las claves de acceso y en otros ajustes de seguridad.
Cada fila trae el tipo de evento y la hora junto a la ubicación y los datos del dispositivo. La propia ficha avisa de que algunos detalles pueden ser aproximados o no estar disponibles, así que la ubicación no es una prueba de dónde estaba nadie.
Dónde se abre
En ChatGPT en la web: Settings, luego Security and login, luego Security history. La nota de versión solo describe la ruta de la web; no menciona las aplicaciones de móvil.
Si ves algo que no reconoces, la misma ficha marca el orden de actuación: cambiar la contraseña si la usas, cerrar todas las sesiones, borrar las claves de API y revisar su uso si tu negocio llama a la API, revisar el historial de seguridad y guardar los detalles que puedan servir para recuperar la cuenta, y contactar con el soporte de OpenAI.
Un detalle operativo que conviene saber antes de que haga falta: cerrar todas las sesiones no es instantáneo. La ficha dice que puede tardar hasta 30 minutos en cerrar las demás sesiones de ChatGPT.
Qué no cambia
No es un registro de auditoría del equipo. El historial es de una cuenta y lo ve la persona que entra en esa cuenta. Los registros de auditoría del espacio de trabajo son otra cosa y viven en la plataforma de cumplimiento de OpenAI, cuya ficha oficial la declara disponible para los espacios de trabajo de ChatGPT Enterprise y Edu, con 30 días de retención de los datos. No hemos encontrado una ficha equivalente para ChatGPT Business, y lo dejamos escrito como dato negativo: no es que no exista, es que OpenAI no lo documenta ahí.
Las sesiones activas ya estaban. Es una función distinta y anterior, documentada en Managing active sessions in ChatGPT. Muestra las sesiones abiertas ahora mismo y los dispositivos de confianza; el historial nuevo muestra eventos pasados. La ficha de sesiones activas declara dos límites que siguen vigentes: no está disponible para cuentas ligadas al inicio de sesión único de una organización, ni SAML ni OIDC; y no muestra ni gestiona sesiones de aplicaciones de terceros, aplicaciones conectadas, sesiones de «Sign in with ChatGPT» usadas solo en servicios ajenos ni sesiones de Codex CLI.
No cambia el precio ni el plan. La nota de versión no menciona ningún plan ni ningún país, al contrario que otras entradas de esa misma página, que sí acotan («Plus y Pro en Estados Unidos», por ejemplo, en la del 21 de septiembre sobre puntuaciones de crédito). Como OpenAI no declara alcance, aquí no afirmamos que esté ya en tu cuenta: lo que se puede hacer es abrir los ajustes y mirar.
El hallazgo: dos fichas oficiales, dos rutas distintas
Comprobado el 26 de septiembre de 2026 abriendo las dos páginas en un navegador real desde España. La ficha de seguridad de la cuenta, actualizada ayer, manda a Settings > Security and login. La ficha de sesiones activas, cuya marca de actualización dice «hace 2 meses», manda a Settings > Security. Son el mismo sitio con dos nombres, y las dos fichas siguen publicadas a la vez.
Importa poco si sabes lo que buscas y bastante si no: alguien que siga la ficha antigua puede concluir que su cuenta no tiene la función cuando lo que tiene es el rótulo nuevo. Si no encuentras «Security history», busca el apartado de seguridad con el nombre que sea y mira qué hay dentro antes de dar por hecho que no te ha llegado.
Qué debería hacer un negocio esta semana
- Abre ChatGPT en la web, entra en los ajustes de seguridad y comprueba si aparece «Security history». Es un minuto y te dice si la función ya está en tu cuenta.
- Repasa los últimos días. Lo que buscas no son inicios de sesión: son ubicaciones y dispositivos que no cuadren con quien debería entrar.
- Si la cuenta la usa más de una persona, escribe antes la lista de quién entra, desde dónde y con qué dispositivo. Sin esa lista, el historial es una columna de ubicaciones sin significado.
- Activa la verificación en dos pasos si no la tienes. El historial detecta, no impide.
- Si tienes una clave de API metida en una automatización, apúntala en el mismo sitio. Ante una sospecha, la ficha de OpenAI manda borrarla y revisar el uso, no solo cambiar la contraseña de ChatGPT.
- Si el equipo ha crecido y seguís con una cuenta para todos, esta es la señal para separarlas: el historial deja muy a la vista lo poco que se puede investigar en una cuenta compartida.
Un ejemplo con una cuenta compartida
Ejemplo construido, no un cliente. Una clínica dental con un plan de pago de ChatGPT que usan tres personas: recepción por la mañana, una higienista por la tarde y la gestoría, que entra desde fuera para cuadrar textos de facturación.
Con el historial nuevo, la gerente ve seis inicios de sesión en cuatro días desde dos ubicaciones de la misma ciudad y una tercera a 300 kilómetros. La tercera es la gestoría, y lo sabe porque conoce el reparto; si no lo conociera, no habría forma de distinguirla de una entrada ajena. Y al revés: si alguien entrase desde la misma ciudad y con un navegador parecido al de recepción, el historial no daría ninguna señal.
Ese es el techo de la función en una cuenta compartida. Sirve para lo que se ve raro; no sirve para atribuir una acción a una persona. Cuando la cuenta toca datos de clientes, esa diferencia deja de ser técnica: quien tiene que responder por un tratamiento de datos necesita saber quién hizo qué, y eso es precisamente lo que una cuenta común no permite reconstruir. Lo vimos en la advertencia de la AEPD a una empresa que iba a puntuar currículums con IA: las garantías se piden antes, no después del incidente.
Análisis de PotencIA
Nuestra lectura, separada del hecho: esto no es una función de seguridad, es una función de contabilidad de accesos. No impide nada; deja rastro. Y por eso su valor no está en lo que enseña, sino en lo que obliga a mirar. La primera vez que un negocio abre esa pantalla suele descubrir dos cosas: que hay más gente entrando de la que recordaba y que no puede poner nombre a ninguna.
Nuestra recomendación práctica en implantaciones es la de siempre y no cambia con esta novedad: una cuenta por persona en cualquier herramienta que toque información de clientes, y las claves de API fuera de los navegadores del equipo. La lógica es la misma que aplicamos al centro de privacidad que ChatGPT estrenó el 22 de septiembre, que ordenaba ajustes existentes sin apagar nada por su cuenta: OpenAI está poniendo paneles donde antes no había ninguno, y los paneles no deciden. Deciden las personas que los abren, y solo si alguien tiene el encargo de abrirlos.
La otra cara es que estos registros también se acumulan. En Gemini Notebook comprobamos que registrar la actividad del equipo es, además, crear un dato nuevo sobre el equipo. Aquí el alcance es menor, pero la pregunta es la misma: quién puede ver ese historial. En una cuenta compartida, la respuesta es cualquiera que tenga la contraseña.
Si lo que tienes en marcha es una automatización que llama a la API, la revisión relevante no está en esta pantalla sino en las claves y en el gasto, y sobre eso escribimos al hilo del recorte de precios de GPT-6 Sol y Luna.
En PotencIA montamos automatizaciones de WhatsApp, CRM y atención con IA para pymes, y el reparto de accesos es parte del montaje, no un extra. Si quieres ver cómo queda cuando está bien hecho, puedes ver cómo funciona PotencIA.
Cómo se ha verificado esto
Las cuatro páginas del Centro de Ayuda de OpenAI se abrieron el 26 de septiembre de 2026 en un navegador real desde España, no desde un resumen ni desde un medio. Esa lectura en vivo es también lo que sitúa la noticia en la ventana del día: la página de notas de versión mostraba «Updated: hace 17 horas» a las 15:07 CEST, y la ficha de seguridad de la cuenta, «Updated: hace 18 horas». La portada de este artículo es la captura de esa misma pantalla, sin recortes.
Las cuatro fichas están en inglés y no existe versión en español de ninguna de ellas, así que todas las traducciones de este artículo son propias. Los rótulos de la interfaz se dejan en inglés a propósito, porque es como aparecen en los ajustes.
El ejemplo de la clínica dental está construido para explicar el límite de una cuenta compartida; no es un cliente ni un incidente real. La afirmación de que no existe ficha equivalente para ChatGPT Business es un dato negativo nuestro, no una declaración de OpenAI. No se ha usado ninguna herramienta de indexación ni de rendimiento en buscadores para esta pieza.
Fuentes consultadas
- Notas de versión de ChatGPT, epígrafe del 25 de septiembre de 2026, Centro de Ayuda de OpenAI: nombre de la función, lista de eventos, detalle de hora, ubicación y dispositivo, el aviso de que algunos datos pueden ser aproximados o no estar disponibles, y la ruta de la web.
- Keeping your OpenAI account secure, Centro de Ayuda de OpenAI: los cambios de contraseña como evento registrado, la ruta «Security and login», los cinco pasos ante una sospecha de acceso no autorizado y los hasta 30 minutos que tarda en propagarse el cierre de todas las sesiones.
- Managing active sessions in ChatGPT, Centro de Ayuda de OpenAI: qué son las sesiones activas, la exclusión de las cuentas con inicio de sesión único SAML u OIDC, lo que esa función no muestra, y la ruta «Security» que contradice a la ficha anterior.
- OpenAI Compliance Platform for Enterprise and Edu customers, Centro de Ayuda de OpenAI: los registros de auditoría del espacio de trabajo como función de Enterprise y Edu, y los 30 días de retención.