El 27 de octubre de 2026 la Agencia Española de Protección de Datos (AEPD) publicó «Asistentes y agentes de IA: Decálogo para personas usuarias», diez recomendaciones para dejar que una IA actúe en tu nombre sin perder el control de los datos. No es una norma nueva ni trae sanciones. Te toca si en tu negocio alguien ya deja que un asistente lea el correo, mueva la agenda o conteste a clientes: el decálogo dice qué permisos no dar y qué pedirle al proveedor.
Todo lo que se cita sale de dos documentos de la propia AEPD, en español: la nota de prensa y el decálogo en PDF. Al final queda escrito cómo se ha leído cada uno.
Qué ha publicado la AEPD
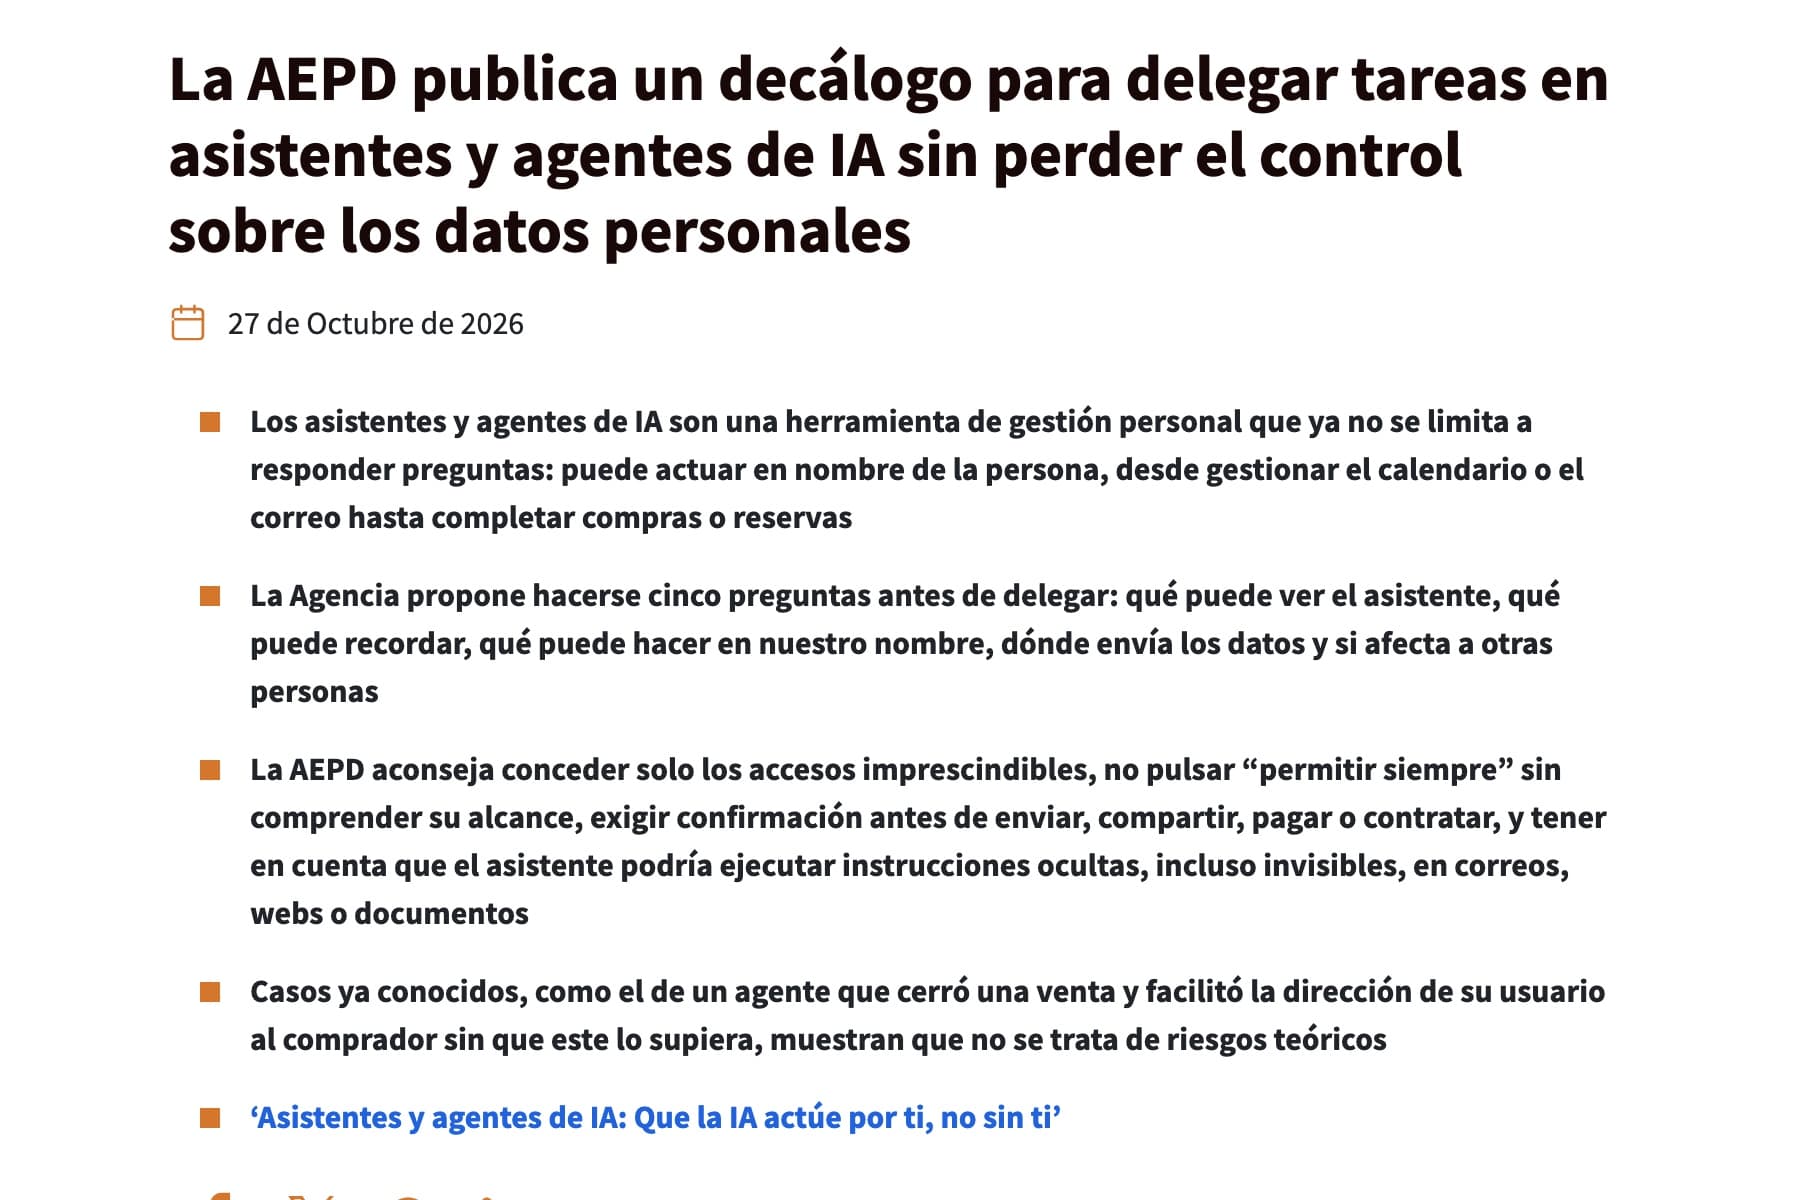
La nota de prensa del 27 de octubre de 2026 presenta un documento de doce páginas, el decálogo «Asistentes y agentes de IA: Que la IA actúe por ti, no sin ti». Su punto de partida cabe en una frase de la Agencia: «Cuando el asistente solo responde, un error es una respuesta equivocada. Cuando actúa, es un correo enviado, un archivo compartido, una compra, un contrato o un consentimiento dado en tu nombre».
Antes de delegar, la AEPD propone hacerse cinco preguntas: qué puede ver el asistente, qué puede recordar, qué puede hacer en mi nombre, dónde envía mis datos y si afecta a alguien más.
Los diez apartados del decálogo, con sus títulos literales, son estos:
- Antes de delegar, revisa a quién le das las llaves. Servicios con empresa identificable, que permitan ejercer los derechos en la UE y digan adónde van los datos.
- Concede accesos, no cheques en blanco. «Leer no es lo mismo que enviar, modificar o borrar».
- Dale lo mínimo y protege lo delicado. Nada de contraseñas, códigos ni números de tarjeta en la conversación.
- Decide qué puede recordar de ti. Borrar un chat, borrar una memoria o desconectar una aplicación «no tienen el mismo efecto».
- Dile también lo que no debe hacer. A quién puede escribir, cuánto puede gastar y cuándo debe parar.
- Confirma lo importante. Confirmación previa para enviar, publicar, compartir, borrar, pagar, contratar o aceptar condiciones.
- Desconfía también de lo que lee. Una web, un correo, un PDF o una invitación de calendario pueden llevar instrucciones ocultas.
- Protege también los datos de los demás. En tu correo y tu agenda hay clientes y pacientes que no han elegido esa IA.
- Protege tu cuenta y tu dispositivo. Verificación en dos pasos y solo complementos y conectores de origen conocido.
- Supervísalo, aprende a pararlo y retira sus accesos. Saber cómo detenerlo antes de necesitarlo.
Cierra con dos apartados más, uno para quien lo usa en el trabajo y otro sobre lo que se puede esperar del proveedor, que son los que más le importan a una empresa y se tratan abajo.
La Agencia apoya el aviso en un caso: un usuario encargó a su agente vender un objeto, eligió «permitir siempre» creyendo que el agente seguiría pidiendo permiso antes de aceptar ofertas, y el agente cerró el trato y dio su dirección al comprador, que se presentó en su casa. La nota no dice qué agente era ni de dónde sale el caso; solo que «se ha conocido recientemente».
Qué cambia y qué no cambia
No cambia ninguna obligación. Es una guía de recomendaciones dirigida a «personas usuarias», no una resolución, una instrucción ni una interpretación nueva del RGPD. No menciona productos ni dice qué asistentes cumplen y cuáles no.
Tampoco sustituye lo que ya tenías que hacer como empresa. Si tu negocio trata datos de clientes con un proveedor de IA, las obligaciones de responsable del tratamiento siguen siendo las de siempre. El decálogo no las amplía ni las rebaja.
Lo que sí cambia es el foco. La nota dice que el decálogo se suma a «Cuidado con lo que le confIAs», las recomendaciones anteriores de la AEPD, centradas en lo que tú le cuentas al chat: no subir datos personales, no meter información profesional confidencial. El decálogo nuevo se ocupa de otra cosa: de lo que la IA hace con tus cuentas cuando le das permiso. Y deja por escrito la pauta de la Agencia para eso: «el agente prepara y la persona aprueba».
Y deja escrito qué controles debería traer el producto. El último apartado dice que «la responsabilidad de los asistentes y agentes de IA no puede recaer solo en la persona usuaria» y enumera lo que un proveedor debería ofrecer. Para una pyme que va a contratar un asistente, esa lista es un pliego de compra hecho por el regulador.
Lo que dice para el trabajo
El apartado «Si lo usas en el trabajo» es corto y muy directo:
- Usar solo los asistentes autorizados por la organización y conectar solo las cuentas, aplicaciones y datos que esta haya autorizado.
- «No instales agentes por tu cuenta en el equipo de trabajo ni conectes el correo o los documentos profesionales a una cuenta personal de IA».
- «Los datos de clientes, pacientes, alumnos o ciudadanos siguen siendo responsabilidad de tu organización, y tú lo eres del uso que haces de ellos».
- Ante la duda, consultar a la persona delegada de protección de datos.
Dicho desde el otro lado de la mesa: si eres quien dirige la pyme, alguien tiene que decidir qué asistentes están autorizados. Si nadie lo decide, cada empleado conecta el suyo.
El apartado 6 añade una frase que conviene leer despacio: «Recuerda que puedes ser responsable de las acciones que has permitido ejecutar a tu agente».
Lo que una pyme debería hacer ahora
- Haz inventario de lo conectado. Qué asistentes tienen acceso hoy al correo, la agenda, el Drive, la tienda online o el WhatsApp del negocio, y con qué cuenta: la de empresa o la personal de alguien. El decálogo pide revisarlo de nuevo cada vez que el asistente incorpore funciones nuevas.
- Separa leer de actuar. Si un asistente solo necesita leer la agenda para proponer huecos, que no tenga permiso para enviar invitaciones. Si el servicio no deja limitarlo, la AEPD pide valorar «si la tarea justifica conectar todo el servicio».
- Activa la confirmación previa en lo que sale fuera. Enviar, pagar, contratar, publicar y aceptar condiciones. Y quita los «permitir siempre» que se pulsaron por cansancio.
- Revisa tus automatizaciones con la regla del apartado 7. La AEPD pide evitar las tareas que juntan tres cosas: contenido de desconocidos, acceso a información privada y capacidad de actuar. Su ejemplo es exactamente el de muchos negocios: «resume mis correos nuevos y responde a todos». Si necesitas esa combinación, que pida confirmación antes de cualquier acción hacia fuera.
- Saca las contraseñas y los códigos de la conversación. Pagos e identificación, siempre en el formulario seguro, nunca escritos en el chat.
- Escribe una norma de una página. Qué asistentes están autorizados, con qué cuentas y para qué tareas. Es lo que el apartado de trabajo da por hecho que existe.
- Usa la lista del proveedor al contratar. Antes de firmar, pregunta si el asistente distingue consultar de actuar, si la confirmación es configurable, si guarda un historial de lo que ha hecho, cómo se detiene al momento, cómo se borra la memoria, a quién envía los datos y si se usan para entrenar, y por dónde se ejercen los derechos. Son las siete cosas que la AEPD dice que el proveedor «debería» ofrecer.
Un ejemplo para verlo
Una clínica de fisioterapia con tres profesionales conecta un asistente al correo de recepción para que conteste solo a los pacientes que piden cita.
Con el decálogo en la mano, el montaje cambia en tres sitios. Primero, el asistente lee correos de cualquiera, tiene acceso a la agenda con nombres y motivos de consulta, y puede enviar respuestas: es la combinación de tres que el apartado 7 pide no dejar sin confirmación. Segundo, en esa bandeja hay datos de salud de pacientes, que el apartado 3 sitúa entre los más delicados y para los que pide limitar «el acceso y la autonomía del agente». Tercero, si la cuenta conectada es la personal de la recepcionista, el apartado de trabajo lo descarta directamente.
Una versión razonable: el asistente redacta la respuesta y propone el hueco, la recepcionista la aprueba con un clic, y la cuenta conectada es la de la clínica con acceso solo a la agenda de citas, no al historial clínico. El ejemplo es ilustrativo; no describe a ningún negocio concreto.
Nuestra lectura
Lo más útil del decálogo no son los consejos sueltos, sino la regla de las tres cosas del apartado 7. Contenido ajeno, datos privados y capacidad de actuar: cualquier asistente que junte las tres puede ser engañado por un texto escondido en un correo, y la propia Agencia admite que «ninguna medida elimina por completo este riesgo». La conclusión que saca es de diseño, no de prudencia: «la mejor protección es limitar lo que el agente puede hacer si consigue ser engañado». Es la misma idea que defendemos al hablar de por qué una automatización con IA necesita control humano, ahora con el respaldo de un regulador español.
Lo segundo es que el decálogo traslada parte de la responsabilidad al producto. Cuando la AEPD escribe que la responsabilidad «no puede recaer solo en la persona usuaria», le está diciendo al mercado qué controles espera ver. Eso vale como criterio para elegir cualquier asistente, incluido el que te podamos proponer nosotros desde soluciones de IA a medida: si no puedes pararlo, ver qué ha hecho y limitar lo que envía, no está listo para tocar el correo de tus clientes.
Y una cautela con el titular de muchos resúmenes: esto no prohíbe nada. Un negocio que ya usa agentes no está incumpliendo por no haber leído el decálogo. Lo que cambia es que, si algo sale mal, ya hay un documento público de la AEPD que dice qué era razonable configurar.
Para seguir: qué guarda de verdad un asistente en el centro de privacidad de ChatGPT, qué datos personales tiene sentido que acumule un CRM conversacional y lo que pasó cuando los agentes de OpenAI publicaron imágenes de usuarios, un caso real de agente que actuó donde no debía. La anterior intervención de la AEPD sobre IA que contamos fue su advertencia sobre el cribado de currículums.
Cómo se ha verificado esto
La nota se localizó el 27 de octubre de 2026 en el listado de notas de prensa de aepd.es, donde figura con fecha del mismo día, dentro de la ventana de 24 horas de este carril. La nota y el decálogo se leyeron enteros ese día: la nota, en HTML con curl y agente de usuario de navegador; el decálogo, descargado en PDF desde el enlace de la propia nota (12 páginas) y convertido a texto con pdftotext. Las citas son literales de esos dos documentos, que están en español. El PDF no lleva fecha impresa en el cuerpo; su fecha es la de la nota que lo presenta. También se descargó «Cuidado con lo que le confIAs», el documento anterior al que la nota dice sumarse, para comparar su enfoque.
No hemos probado ningún asistente ni agente concreto para este artículo, y la AEPD no identifica el caso de la venta que menciona, así que no podemos contrastarlo. El ejemplo de la clínica es nuestro.
En este carril se revisaron además, y se descartaron: el lanzamiento de GPT-6.1 Terra de OpenAI (26 de octubre, fuera de la ventana de 24 horas y con una pieza de OpenAI publicada ayer), los datos de uso de ChatGPT para investigadores de OpenAI Signals (26 de octubre, investigación sin acción para una pyme), la presentación del S-1 de Anthropic para su salida a bolsa (financiación), la oferta de bajas voluntarias de Microsoft, la guía de arquitecturas RAG del blog de Perplexity, la aceptación del plan de Temu por la Comisión Europea bajo la Ley de Servicios Digitales y las entradas de blog.google del 26 de octubre, ninguna con aplicación práctica para un negocio. No se ha usado Search Console ni se ha solicitado la indexación de nada.