La Comisión Europea anunció el 19 de octubre de 2026 que el Reglamento de IA ya tiene su primera norma armonizada: EN 18286:2026, la del sistema de gestión de la calidad. Te toca si tu empresa fabrica un sistema de IA de alto riesgo o le pone su marca. Si en tu negocio solo usas IA, esta norma no te obliga a nada, y la obligación que sí te afecta lleva en vigor desde agosto.
Hay una segunda cosa que conviene saber antes de seguir: el anuncio es de hoy, pero la norma produce efectos desde el 14 de octubre. Debajo está lo que se ha publicado exactamente, a quién obliga, qué no cambia y qué sí deberías mirar esta semana si compras o vendes software con IA.
Los hechos salen de la decisión publicada en el Diario Oficial de la Unión Europea, del articulado del Reglamento y de la nota de la Comisión, los tres en español y los tres de fuente oficial, así que sus citas no son traducción nuestra. Las dos entradas del CEN y el Cenelec que dan contexto solo existen en inglés y esas sí las traducimos nosotros. Al final queda escrito cómo se ha comprobado cada cosa.
Qué se ha publicado exactamente
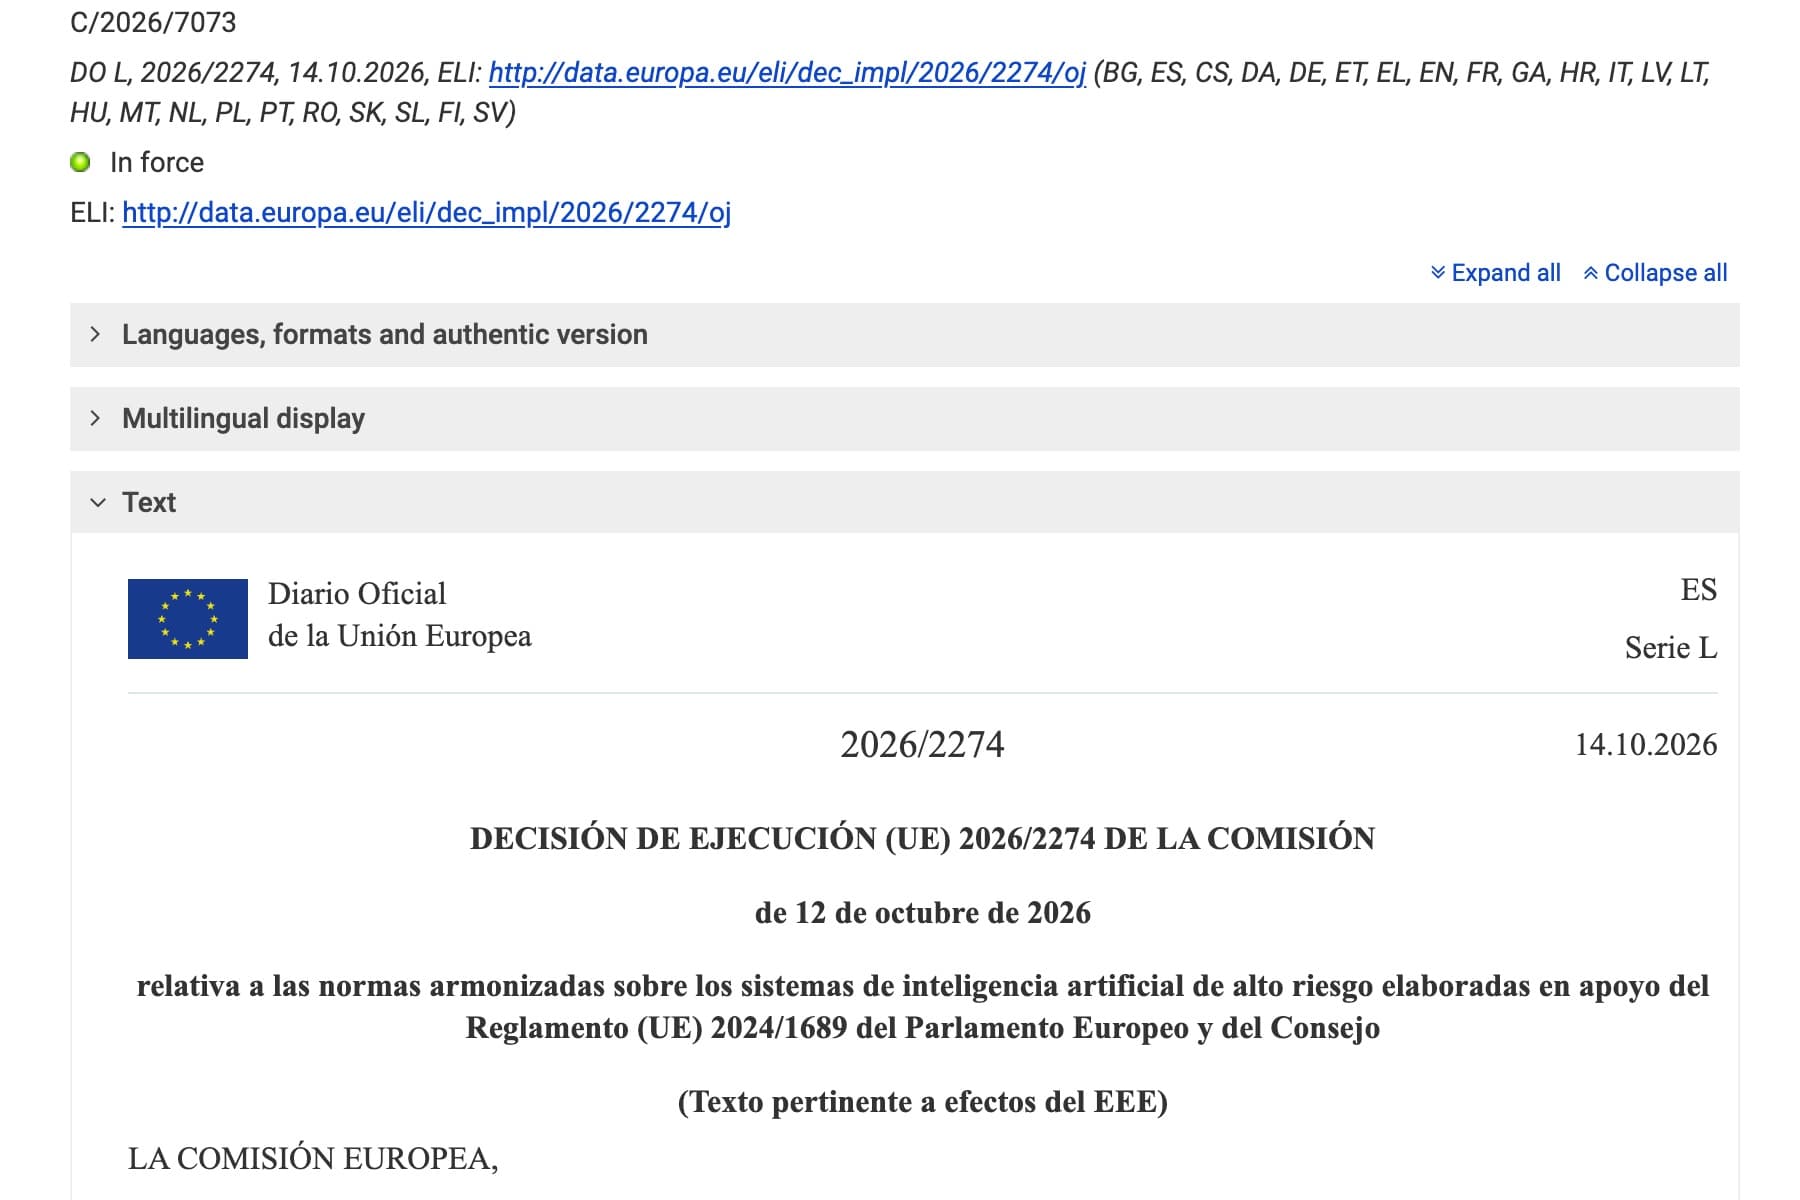
Una sola norma, y solo su referencia. La Decisión de Ejecución (UE) 2026/2274 de la Comisión, de 12 de octubre de 2026, dice en su artículo 1 que «la referencia de la norma armonizada aplicable a los sistemas de inteligencia artificial de alto riesgo, elaborada en apoyo del Reglamento (UE) 2024/1689, que figura en el anexo de la presente Decisión, se publica en el Diario Oficial de la Unión Europea».
El anexo tiene una sola fila. Es la norma EN 18286:2026, cuyo título oficial en español, el que figura en el Diario Oficial, es «Inteligencia artificial: sistema de gestión de la calidad con fines reglamentarios del Reglamento de Inteligencia Artificial de la UE». La han elaborado el CEN y el Cenelec, los dos organismos europeos de normalización, por encargo de la Comisión. Si buscas la norma y te la encuentras escrita de otra forma, no te alarmes: la propia nota de prensa de la Comisión la titula con un punto y un «para fines» donde el Diario Oficial pone dos puntos y un «con fines». La que vale es la del Diario Oficial.
La nota de la Comisión del 19 de octubre explica para qué sirve: «ofrece una vía jurídica clara para que los proveedores de sistemas de IA de alto riesgo cumplan los requisitos del sistema de gestión de la calidad con arreglo al artículo 17 del Reglamento de Inteligencia Artificial». Y añade dos precisiones que importan más que el titular:
- No sustituye a nada de lo que ya tengas. La Comisión escribe que EN 18286 «está diseñado para superponerse a las normas internacionales existentes, como ISO/IEC 42001, ISO 9001 o un SGC sectorial (por ejemplo, ISO 13485), en lugar de sustituirlas».
- Es la única con presunción de conformidad. Aquí la versión española de la Comisión se queda a medias y dice «Es el único estándar AI QMS con presunción de conformidad», con las siglas inglesas sin traducir. La inglesa dice «the only AI QMS standard with a presumption of conformity», y en español llano es esto: es la única norma de sistema de gestión de la calidad para IA que da presunción de conformidad.
Lo que el Diario Oficial publica es la referencia, no el texto. En la página de EUR-Lex está el número, el título y la fecha; el contenido de la norma se compra a un organismo nacional de normalización. Una norma armonizada es de aplicación voluntaria y de lectura de pago.
La fecha que no cuadra, y por qué te conviene saberlo
El anuncio de la Comisión es del 19 de octubre de 2026. La decisión está fechada el 12 de octubre, se publicó en el Diario Oficial el 14 de octubre y su artículo 2 dice que «entrará en vigor el día de su publicación en el Diario Oficial de la Unión Europea».
Es decir: cuando la Comisión lo cuenta, la presunción de conformidad lleva cinco días funcionando. El propio CEN y el Cenelec lo contaron antes, el 15 de octubre, y señalaron una coincidencia bonita: la publicación cayó en el Día Mundial de la Normalización.
No es un detalle trivial. Si en algún momento tienes que justificar desde cuándo te amparabas en la norma, la fecha que cuenta es la del Diario Oficial, el 14 de octubre de 2026, no la del comunicado.
Qué es una presunción de conformidad y qué no es
Es un atajo probatorio, no un permiso. El artículo 40 del Reglamento de IA dice que los sistemas que cumplan normas armonizadas «cuyas referencias estén publicadas en el Diario Oficial de la Unión Europea» se presumirá «que son conformes con los requisitos» que esas normas contemplen.
Tres consecuencias prácticas:
- Sigue siendo voluntaria. La página de la Comisión sobre normalización del Reglamento de IA lo dice sin rodeos: «La aplicación de las normas sigue siendo voluntaria. Los proveedores pueden elegir cualquier otro marco para demostrar su conformidad con la Ley de IA».
- Solo cubre lo que cubre. La presunción alcanza a los requisitos que la norma contempla, no a todo el Reglamento.
- No es un certificado. Nadie te da un sello por aplicarla; lo que cambia es quién tiene que demostrar qué si un día te preguntan.
A quién obliga el artículo 17, en una frase
A los proveedores de sistemas de IA de alto riesgo. No a quien los usa.
El artículo 17 empieza así: «Los proveedores de sistemas de IA de alto riesgo establecerán un sistema de gestión de la calidad que garantice el cumplimiento del presente Reglamento». Y luego enumera trece apartados, de la letra a) a la m), que van de la estrategia de cumplimiento normativo a la gestión de datos, la vigilancia poscomercialización, la notificación de incidentes graves y el marco de rendición de cuentas de la dirección.
Dos cosas que ese artículo dice y casi nadie cita:
- El tamaño cuenta. El apartado 2 exige que la aplicación «será proporcional al tamaño de la organización del proveedor, en particular si el proveedor es una pyme». Eso sí: «los proveedores respetarán, en todo caso, el grado de rigor y el nivel de protección requerido».
- Si ya tienes un sistema sectorial, se integra. El apartado 3 permite incluir los trece aspectos dentro del sistema de gestión de la calidad que ya exija el derecho sectorial de la Unión. Es exactamente la lectura que la Comisión repite al hablar de la ISO 13485.
Qué cambia hoy para una pyme española y qué no cambia
Lo que cambia: si vendes, montas o marcas software con IA que entra en la lista de alto riesgo, ya existe una vía reconocida para demostrar el artículo 17, y tus clientes grandes empezarán a preguntarte por ella en los pliegos mucho antes de que sea exigible.
Lo que no cambia, que es casi todo lo demás:
- Los plazos no se mueven por esto. El artículo 113 fija que las secciones 1, 2 y 3 del capítulo III serán aplicables «a partir del 2 de diciembre de 2027» para los sistemas de alto riesgo del anexo III y «a partir del 2 de agosto de 2028» para los del anexo I. La Comisión usa los mismos dos hitos en su nota. Los dos van marcados como modificados por el paquete de simplificación digital, así que son fechas recientes, no las originales de 2024.
- Tu asistente de WhatsApp no es un sistema de alto riesgo. El anexo III enumera los ámbitos que sí lo son: biometría, infraestructuras críticas, educación, empleo, acceso a servicios esenciales como la solvencia o los seguros de vida y salud, garantía del cumplimiento del Derecho, migración y justicia. Responder consultas, concertar citas o gestionar pedidos no aparece.
- Nadie te va a pedir la norma por usar una herramienta. La obligación es de quien la pone en el mercado.
- Faltan nueve ámbitos. La Comisión «ha solicitado que el CEN y el CENELEC elaboren normas en diez ámbitos clave». Esta es la primera que llega al Diario Oficial.
Cuándo pasas a ser proveedor sin haberlo pedido
Aquí está el único supuesto en el que una pyme normal se cruza de verdad con el artículo 17, y conviene leerlo antes de firmar nada.
El artículo 25 dice que cualquier distribuidor, importador o responsable del despliegue «será considerado proveedor de un sistema de IA de alto riesgo» en dos casos: cuando ponga «su nombre o marca en un sistema de IA de alto riesgo previamente introducido en el mercado», y cuando lo modifique sustancialmente sin que deje de ser de alto riesgo.
Traducido: si contratas una herramienta de alto riesgo en blanco, le pones tu logotipo y la vendes o la ofreces como tuya, las obligaciones del proveedor pasan a ser tuyas, incluido el sistema de gestión de la calidad. Es un riesgo de contrato, no de tecnología, y se decide el día que eliges el modelo de marca blanca.
Lo que sí te obliga ya, y es de otro artículo
Si tienes un asistente que habla con personas, tu obligación no es EN 18286: es el artículo 50. Su apartado 1 exige que los sistemas «destinados a interactuar directamente con personas físicas» se diseñen «de forma que las personas físicas de que se trate estén informadas de que están interactuando con un sistema de IA», salvo que resulte evidente. Y el apartado 5 añade cuándo: «a más tardar con ocasión de la primera interacción».
Ese artículo está en el capítulo IV, que no figura entre las excepciones del artículo 113. Nuestra lectura del texto consolidado, por tanto, es que le aplica la fecha general: el Reglamento «será aplicable a partir del 2 de agosto de 2026». Lo decimos como lectura nuestra del articulado, no como una afirmación de la Comisión.
Lo mismo vale para el marcado del contenido sintético del apartado 2 del mismo artículo, del que ya hablamos cuando OpenAI anunció que marcaría el texto que ChatGPT genera en la UE.
El atajo para pymes que todavía no se puede usar
El Reglamento tiene un artículo pensado para empresas pequeñas, y hoy está a medias. El artículo 63 dice que las pymes «podrán cumplir determinados elementos del sistema de gestión de la calidad exigido por el artículo 17 del presente Reglamento de manera simplificada», con una condición: «siempre que no tengan empresas asociadas o empresas vinculadas».
El problema es la frase siguiente: «A tal fin, la Comisión elaborará directrices sobre los elementos del sistema de gestión de la calidad que puedan cumplirse de manera simplificada». Esas directrices son las que dirían qué se puede aligerar. Mientras no existan, el atajo está escrito pero no se puede recorrer.
Un apunte que vale dinero para quien esté montando producto: ese apartado aparece marcado como modificado por el paquete de simplificación digital. Donde la versión original del Reglamento hablaba de microempresas, el texto consolidado habla de pymes. El grupo al que alcanza el atajo ha crecido; lo que falta es el mapa.
Y el apartado 2 cierra la puerta al malentendido fácil: la simplificación no exime «de cumplir cualquier otro requisito u obligación establecidos en el presente Reglamento», y cita expresamente los artículos 9 a 15, el 72 y el 73.
Ejemplo: una clínica dental que criba currículums con IA
Una clínica de veinte personas en una capital de provincia contrata una herramienta que puntúa y ordena las candidaturas cuando busca higienista. Ese uso sí está en la lista: el anexo III incluye los sistemas destinados «a la contratación o la selección de personas físicas, en particular para publicar anuncios de empleo específicos, analizar y filtrar las solicitudes de empleo y evaluar a los candidatos».
Qué significa EN 18286 para esa clínica, en concreto:
- No tiene que implantar la norma. Es usuaria, no proveedora. Su sistema de gestión de la calidad no entra en el artículo 17.
- Sí tiene con qué preguntar. A partir de ahora puede pedirle al proveedor si su sistema de gestión de la calidad sigue EN 18286 y guardarse la respuesta por escrito. La norma existe desde julio, pero hasta el 14 de octubre esa respuesta no valía como presunción de conformidad: ahora sí, y la pregunta no cuesta nada.
- Se convierte en proveedora si pone su marca. Si la clínica integrase esa herramienta en su propio portal de empleo bajo su nombre, el artículo 25 la trataría como proveedora.
- Y sus obligaciones de protección de datos no dependen de nada de esto. La Agencia Española de Protección de Datos ya dejó por escrito qué exige antes de puntuar candidaturas con IA, y eso aplica hoy, no en diciembre de 2027: lo contamos en la advertencia de la AEPD sobre cribado de currículums con IA.
Qué debería hacer una pyme ahora
Tres cosas, ninguna urgente y ninguna cara.
- Decide si eres usuario o proveedor. Es la única pregunta que cambia la respuesta. Si solo usas herramientas de terceros con tu nombre fuera, eres usuario y esta norma no es tuya.
- Si compras software que toca empleo, biometría, crédito o seguros, añade una pregunta al pliego. Si el sistema de gestión de la calidad del proveedor sigue EN 18286, y desde cuándo. La respuesta, por escrito y en el contrato.
- Si tu negocio habla con clientes mediante IA, revisa el aviso del primer mensaje. Esa es la obligación que ya corre. Si tu asistente no dice que es un asistente antes de la primera interacción, eso se arregla esta semana, no en 2028.
Lo que no toca hacer es contratar una consultoría de cumplimiento del Reglamento de IA porque ha salido una norma. Para la inmensa mayoría de negocios, hoy no hay nada que implantar.
Lo que vemos en PotencIA
Esta parte es nuestra lectura, no un hecho de la Comisión.
Lo que más nos llama la atención del calendario no es la norma, sino lo que tardó. La solicitud de normalización al CEN y al Cenelec es del 23 de junio de 2025, según la propia decisión. Desde ahí hasta la presunción de conformidad del 14 de octubre de 2026 han pasado casi dieciséis meses para una sola de las diez áreas encargadas. Con los requisitos de alto riesgo aplicándose desde diciembre de 2027, el resto del camino es más estrecho de lo que parece, y eso explica mejor que cualquier titular por qué los plazos se movieron.
La segunda cosa que nos llevamos es más útil para el día a día. En las conversaciones que tenemos con negocios, el Reglamento de IA aparece casi siempre como un miedo difuso: «¿esto que estoy montando es legal?». La respuesta casi siempre es que sí, y que lo que le afecta de verdad es mucho más pequeño que el Reglamento entero: avisar de que al otro lado hay una IA, saber qué datos guarda y qué decisiones no toma sola. Nosotros trabajamos así, con el criterio de qué datos personales tiene sentido guardar en un CRM, y esta semana no cambia nada de eso.
La tercera es una advertencia comercial. Una norma recién citada en el Diario Oficial es, para cierto tipo de proveedor, una excusa perfecta para vender urgencia. Si alguien te llama esta semana diciendo que tu negocio tiene que «adaptarse a EN 18286», pregúntale si eres proveedor de un sistema de alto riesgo. Si no sabe contestarte, ya tienes la respuesta. La misma prudencia que recomendamos al elegir herramienta en chatbot o asistente virtual vale aquí.
Cómo lo hemos comprobado
- La decisión. Decisión de Ejecución (UE) 2026/2274, leída en la versión española de EUR-Lex el 19 de octubre de 2026. La ficha del documento muestra «DO L, 2026/2274, 14.10.2026», el estado «In force» y el identificador europeo de legislación. De ahí salen el artículo 1, el artículo 2, la fecha de Bruselas del 12 de octubre y el anexo con la única fila de EN 18286:2026. El texto existe en español y en otros veintitrés idiomas, así que sus citas no son traducción nuestra.
- Cómo se ha leído esa página. EUR-Lex no responde a nuestras peticiones automatizadas normales: devuelve un código 202 con el cuerpo vacío. La hemos abierto con un navegador Chrome sin interfaz, que sí sirve la página entera, y la portada de este artículo es la captura de esa misma lectura.
- El anuncio de la Comisión. Entrada de la biblioteca de digital-strategy.ec.europa.eu, con «Last update 19 October 2026» al pie de la versión inglesa y marca de tiempo del 19 de octubre de 2026 a las 09:37 en la hora de Bruselas, que es la de la España peninsular. Esa marca de tiempo es la razón por la que esta pieza entra en la ventana de 24 horas, aunque el acto que anuncia sea del 12 de octubre. La Comisión publica esa nota también en español, así que citamos la española y no traducimos; donde la española deja siglas inglesas sin resolver lo decimos y damos al lado la frase original, que es el único sitio de este artículo donde traducimos a la Comisión.
- El articulado del Reglamento. Artículos 17, 25, 40, 50, 63 y 113 y anexo III, leídos en español en el AI Act Service Desk de la Comisión Europea el 19 de octubre de 2026. Esa herramienta avisa de que su texto «se basa en la versión consolidada de la Ley de IA disponible en EUR-Lex a 27 de julio de 2026» y marca con las etiquetas «NUEVO» y «MODIFICADO» los pasajes tocados por el paquete de simplificación digital. Las dos marcas que citamos aquí —la del artículo 63, apartado 1, y las de las fechas del artículo 113— aparecen así en esa página.
- El recuento de los trece apartados del artículo 17, apartado 1, de la letra a) a la m), es nuestro, hecho sobre ese mismo texto.
- El contexto del CEN y el Cenelec. Dos entradas de cencenelec.eu: la del 30 de julio de 2026, que presenta la norma, y la del 15 de octubre de 2026, que anuncia su cita en el Diario Oficial y menciona el Día Mundial de la Normalización. Las dos están solo en inglés y su traducción sí es nuestra: pedimos la ruta española de la segunda,
/es/news-events/…, y devuelve «Sorry the page you are looking for doesn't exist». - Los diez ámbitos encargados y la frase sobre la voluntariedad salen de la página de normalización del Reglamento de IA de la Comisión, leída en su versión española.
- Lo que no hemos podido comprobar. Cuánto cuesta el texto de EN 18286 en España. El catálogo de la Asociación Española de Normalización rechazó nuestras peticiones automatizadas con un código 403 y su buscador no devuelve resultados sin interacción real, así que no publicamos ningún precio. Lo que sí está verificado es que el Diario Oficial publica la referencia de la norma, no su contenido.
Si tienes IA funcionando en tu negocio y quieres saber qué te obliga de verdad antes de que te lo cuente alguien que vende urgencia, así trabajamos en PotencIA.